Giỏ hàng
0 Sản Phẩm

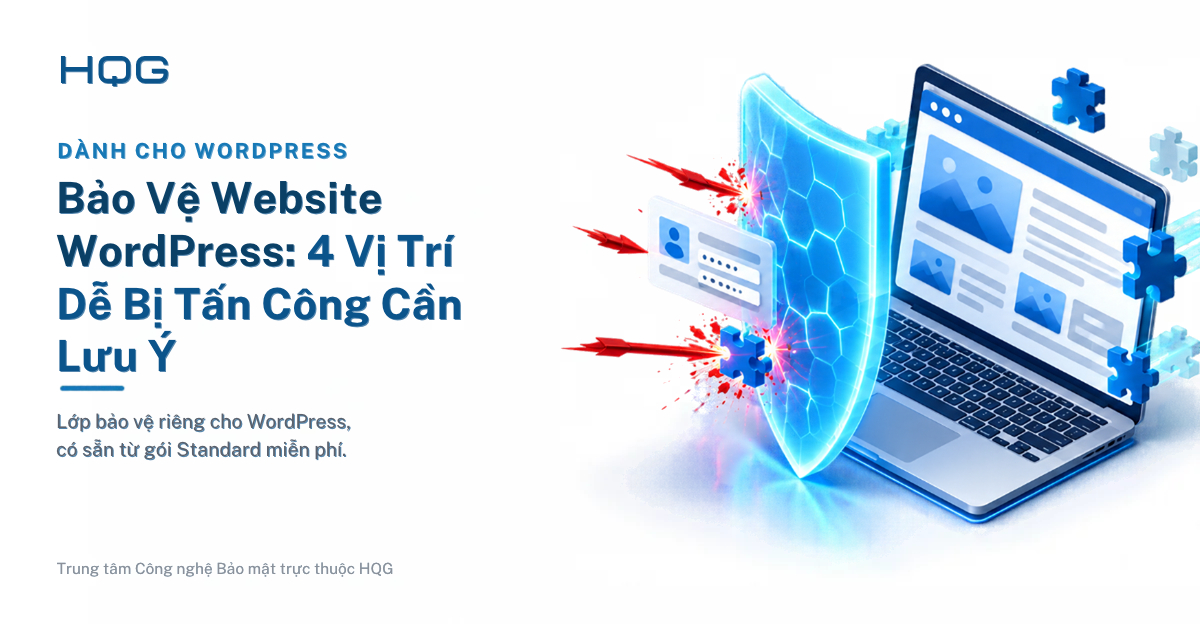
Dành cho chủ website WordPress không rành kỹ thuật
Nếu trang web của bạn được tạo bằng WordPress thì bạn đang sử dụng một trang web nền tảng phổ biến nhất thế giới. Dễ sử dụng, nhiều giao diện đẹp, muốn bổ sung thêm tính năng gì cũng có sẵn “plugin” để cài đặt.
Nhưng chính vì phổ biến, WordPress cũng là nền tảng bị kẻ xấu để ý nhiều nhất. Bài viết này giải thích vì sao, những nơi nào hay bị chiếm tới, và bạn có thể làm gì để bảo vệ website WordPress, kể cả khi chưa sử dụng dịch vụ nào.
Hãy hình dung WordPress như một mẫu nhà được xây dựng sẵn, có hàng triệu người sử dụng
– Ai cũng biết bản vẽ. Cửa chính ở đâu, phòng quản lý ở đâu, phá kéo cửa khóa khóa ở đâu, kẻ trộm đều biết trước. Chỉ cần học cách vào một nhà là ứng dụng được áp dụng cho rất nhiều nhà khác.
– Mua nội thất từ khắp mọi nơi. Plugin và giao diện (theme) làm rất nhiều người, nhiều công việc khác nhau làm ra. Chỉ cần một món đồ có lỗi là cả nhà có khoảng trống.
– Chủ nhà ít khi bảo trì. Website làm xong, chạy ổn, thế là để đó. Plugin ra bản sửa lỗi mà không ai cập nhật.
Kẻ xấu không cần nhắm vào riêng bạn. Chúng chỉ cần một phần mềm tự động đi tìm những “nhà mẫu WordPress” còn dùng món đồ có lỗi.
Ai cũng biết trang đăng nhập WordPress nằm ở đâu. Kẻ xấu cho phần mềm thử mật khẩu liên tục, hàng nghìn lần, cho tới khi trúng.
2. “Cửa sau” cũ và “danh bạ” lộ tên đăng nhập
WordPress có một lối đăng nhập từ xa kiểu cũ, ít người dùng nhưng vẫn mở sẵn. Kẻ xấu thích lối này vì có thể thử nhiều mật khẩu cùng lúc. Ngoài ra, nếu không chặn, website có thể vô tình để lộ danh sách tên đăng nhập của quản trị viên. Biết tên rồi thì đoán mật khẩu dễ hơn một nửa.
3. Tệp cấu hình và tệp ghi lỗi
Đây là “ngăn kéo cất chìa khoá két”: chứa mật khẩu kết nối cơ sở dữ liệu và thông tin hệ thống. Lộ ra là mất tất cả.
4. Thư mục tải ảnh lên
Thư mục này đáng lẽ chỉ để chứa ảnh. Nhưng nếu kẻ xấu lén đưa được một tệp chứa lệnh vào đây và cho nó chạy, thư mục ảnh biến thành chỗ điều khiển website từ xa.
HQG Defense có sẵn một lớp bảo vệ dành riêng cho WordPress, được áp sẵn khi bạn kết nối website, kể cả ở gói Standard miễn phí:
| Chỗ hay bị nhắm | HQG Defense làm gì |
| Trang đăng nhập | Chặn các lượt dò mật khẩu hàng loạt và các kiểu chèn mã độc vào ô đăng nhập, kể cả ô mật khẩu |
| “Cửa sau” cũ, danh bạ tên đăng nhập | Chặn lối đăng nhập từ xa kiểu cũ và chặn việc dò danh sách tên đăng nhập |
| Tệp cấu hình, tệp ghi lỗi | Khoá, không cho đọc từ bên ngoài |
| Thư mục ảnh | Không cho chạy tệp lệnh nằm trong thư mục ảnh |
Không làm hỏng việc viết bài. Trình soạn thảo bài viết của WordPress có nhiều thao tác mà một hệ thống bảo vệ “vụng” dễ hiểu nhầm là tấn công. HQG Defense đã có sẵn bộ ngoại lệ cho khu vực soạn thảo, nên bạn và nhân viên vẫn viết bài, chèn ảnh, chỉnh trang như bình thường.
– Vá ảo lỗ hổng plugin và giao diện. Khi một plugin bị phát hiện có lỗi, nhà phát triển thường cần thời gian mới ra bản sửa, và bạn cũng cần thời gian mới cập nhật được. “Vá ảo” giống như thợ khoá dán tạm một tấm chắn lên ổ khoá bị lỗi: trong lúc chờ thay ổ mới, kẻ trộm biết lỗi cũng không mở được.
– Chặn bot thu thập dữ liệu và công cụ dò quét: những phần mềm chuyên đi “đánh hơi” website để tìm plugin có lỗi.
– Giới hạn trang quản trị theo danh sách địa chỉ IP (theo yêu cầu): chỉ máy ở văn phòng bạn mới mở được trang quản trị.
Dù có dùng dịch vụ bảo vệ hay không, 5 việc sau giúp website của bạn an toàn hơn rất nhiều:
1. Cập nhật thường xuyên xuyên suốt WordPress, plugin và giao diện. Kích hoạt tự động cập nhật cập nhật nếu được.
2. Loại bỏ plugin và giao diện không được sử dụng. Đồ họa không được sử dụng ở nhà thì vẫn có thể tạm dừng.
3. Không cài đặt plugin “bẻ khóa” (bản trả phí được chia sẻ miễn phí trên mạng). Đây là cách làm xấu hoặc ẩn mã độc vào trang web.
4. Mật khẩu mạnh, không đặt tên đăng nhập là “admin” và bật xác thực hai lớp cho tài khoản quản trị.
5. Sao lưu định kỳ, và lưu bản sao lưu tại một vị trí khác ngoài máy chủ website.
WordPress không phải là nền tảng kém an toàn. Tuy nhiên, vì được sử dụng rộng rãi nên nó thường xuyên trở thành mục tiêu của các cuộc tấn công tự động. Kết hợp việc bảo trì định kỳ với một lớp bảo vệ chuyên biệt như HQG Defense sẽ giúp giảm thiểu những rủi ro bảo mật cho website.
Dùng thử gói HQG Defense Standard miễn phí 3 tháng: lớp bảo vệ WordPress đã được bật sẵn, không cần cài đặt plugin, không sửa mã.
<<< Bài trước: 5 Cách tấn công xấu Website
>>> Bài tiếp theo: Kết nối HQG Defense trong 3 bước, không sửa một dòng code
Nhà cung cấp Máy chủ, thiết bị lưu trữ IBM, Dell, HPE và các linh kiện, phụ kiện; Dịch vụ IT Outsource, cho thuê thiết bị, nâng cấp, bảo trì hệ thống – Giải pháp CNTT toàn diện.
Website: https://hqg.vn/
Fanpage: Facebook | LinkedIn | YouTube | TikTok
Hotline: 0922 999 111 | Email: info@hqg.vn
Trụ sở: 8 Nguyễn Duy, Phường Gia Định, TP. Hồ Chí Minh, Việt Nam.
VPGD Hồ Chí Minh: Lô O, số 10, Đ.15, KDC Miếu Nổi, Phường Gia Định, TP. Hồ Chí Minh.
VPGD Đà Nẵng: 30 Nguyễn Hữu Thọ, Phường Hải Châu, Đà Nẵng.
VPGD Hà Nội: 132 Vũ Phạm Hàm, Phường Yên Hoà, Hà Nội.