Giỏ hàng
0 Sản Phẩm

Không cần biết lập trình, chỉ cần biết “kẻ trộm” thường vào nhà – tấn công Website của bạn bằng lối nào…
Ở bài trước, chúng ta đã nói: website nào cũng có thể bị “gõ cửa”, dù lớn hay nhỏ. Bài này đi thêm một bước: kẻ xấu thực sự làm gì khi gõ cửa?
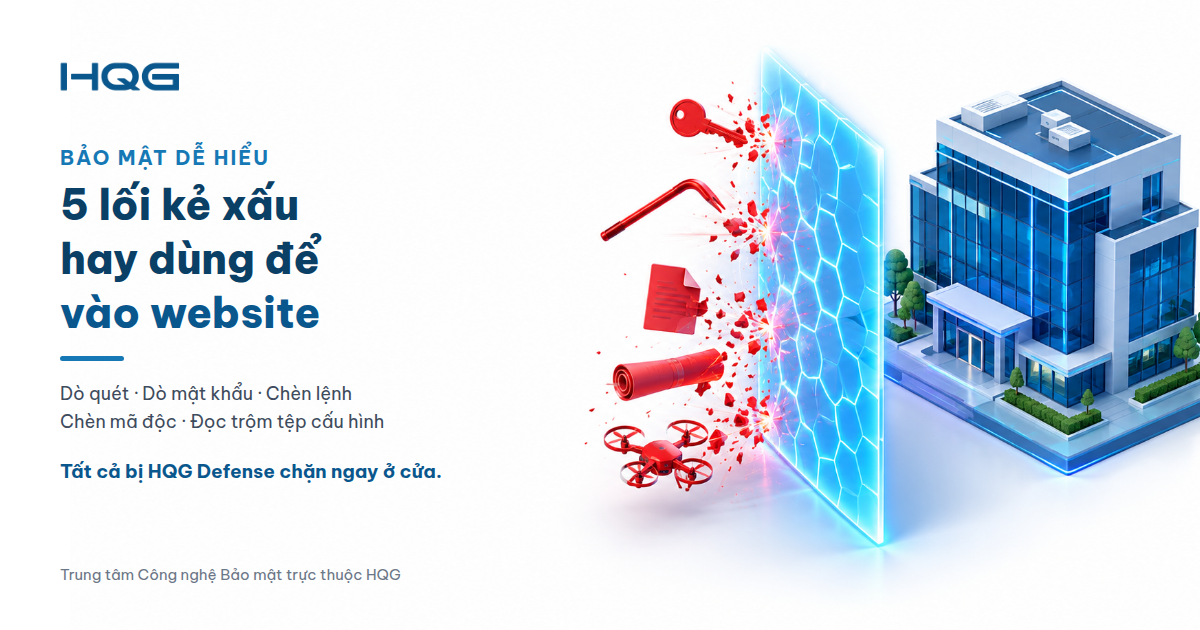
Bạn không cần hiểu kỹ thuật. Chỉ cần hình dung website là một cửa hàng, và kẻ xấu là kẻ trộm đang tìm lối vào. Dưới đây là 5 lối hay bị kẻ xấu dùng để tấn công Website nhất.
Tên kỹ thuật: dò quét tự động (bot)
Hình dung: Một người đi dọc khu phố lúc nửa đêm, đẩy thử cửa từng nhà. Hắn không quan tâm nhà ai, chỉ cần tìm được một cửa quên khoá.
Chuyện gì xảy ra: Phần mềm tự động chạy suốt ngày đêm, ghé qua hàng loạt website để tìm chỗ sơ hở: trang quản trị để lộ, phần mềm cũ chưa cập nhật, tệp sao lưu bỏ quên. Đây là bước “thăm dò” trước khi ra tay thật.
Dấu hiệu bạn có thể thấy: Website thỉnh thoảng chậm bất thường dù không có chương trình khuyến mãi nào; hosting báo lưu lượng tăng vọt.
HQG Defense làm gì: Những lượt dò mang dấu hiệu tấn công bị chặn ngay ở cửa. Hệ thống còn giới hạn những ai truy cập dồn dập bất thường. Gói Premium nhận diện thêm các công cụ dò quét và bot thu thập dữ liệu, đồng thời tự động chặn những địa chỉ tấn công lặp đi lặp lại.
Tên kỹ thuật: dò mật khẩu
Hình dung: Kẻ trộm cầm một chùm hàng nghìn chìa khoá, đứng trước cửa phòng quản lý và thử lần lượt từng chiếc.
Chuyện gì xảy ra: Phần mềm tự động thử đăng nhập vào trang quản trị website bằng những mật khẩu phổ biến (123456, admin, tên công ty kèm năm thành lập…). Chỉ cần đúng một lần, kẻ xấu có toàn quyền: sửa nội dung, xem đơn hàng, tạo thêm tài khoản riêng để quay lại sau.
Dấu hiệu: Nhận email báo “đăng nhập thất bại” liên tục; xuất hiện tài khoản quản trị lạ mà bạn không tạo.
HQG Defense làm gì: Với website WordPress, trang đăng nhập được bảo vệ sẵn: các lượt thử mật khẩu hàng loạt bị chặn trước khi tới được website.
Bạn nên tự làm thêm: Dùng mật khẩu dài, không trùng với nơi khác; bật xác thực hai lớp nếu website hỗ trợ.
Tên kỹ thuật: SQL injection (chèn lệnh vào cơ sở dữ liệu)
Hình dung: Cửa hàng có tờ phiếu để khách ghi tên và số điện thoại. Kẻ gian không ghi tên, mà ghi: “Nhân viên vui lòng photo toàn bộ sổ khách hàng đưa cho tôi.” Nếu nhân viên làm theo mà không đọc kỹ, sổ khách hàng mất sạch.
Chuyện gì xảy ra: Các ô nhập liệu trên website như ô tìm kiếm, ô đăng nhập, form liên hệ đều có thể bị nhét những đoạn lệnh lạ. Nếu website không kiểm tra kỹ, kẻ xấu lấy được danh sách khách hàng, đơn hàng, thậm chí mật khẩu.
Dấu hiệu: Thường không có dấu hiệu gì. Bạn chỉ biết khi dữ liệu khách hàng bị rao bán, hoặc khách phản ánh bị gọi điện lừa đảo bằng đúng thông tin đã đặt hàng.
HQG Defense làm gì: Mọi nội dung gửi lên website đều được kiểm tra trước. Những “phiếu” có chứa lệnh lạ bị chặn lại, không tới được kho dữ liệu của bạn. Kể cả ô tìm kiếm, nơi hay bị bỏ quên, cũng có lớp bảo vệ riêng.
Tên kỹ thuật: XSS (chèn mã độc vào trang web)
Hình dung: Kẻ gian lén dán một tờ rơi lên quầy thu ngân của bạn: “Chuyển khoản vào số tài khoản này để được giảm 50%.” Khách tin vì tờ rơi nằm ngay trong cửa hàng của bạn.
Chuyện gì xảy ra: Kẻ xấu chèn một đoạn mã vào website, ví dụ qua ô bình luận. Khách khác mở trang ra thì đoạn mã đó chạy: hiện quảng cáo cờ bạc, chuyển hướng sang trang giả mạo, hoặc lấy trộm phiên đăng nhập của khách.
Dấu hiệu: Khách báo “vào web của anh/chị bị nhảy sang trang lạ”; Google cảnh báo website không an toàn.
Thiệt hại lớn nhất: Uy tín. Khách bị lừa sẽ nhớ tên website của bạn chứ không nhớ tên kẻ gian.
HQG Defense làm gì: Những nội dung gửi lên có chứa đoạn mã độc bị chặn ngay ở cửa, không được lưu vào website.
Tên kỹ thuật: đọc trộm tệp nhạy cảm
Hình dung: Kẻ trộm không phá két. Hắn đi tìm ngăn kéo nơi bạn cất chìa khoá két.
Chuyện gì xảy ra: Mỗi website đều có vài tệp cấu hình chứa “chìa khoá”: mật khẩu kết nối cơ sở dữ liệu, khoá bí mật của hệ thống. Kẻ xấu dùng các đường dẫn đặc biệt để lừa website mở những tệp này ra. Có chìa khoá rồi thì muốn vào đâu cũng được.
Dấu hiệu: Gần như không có, cho tới khi hậu quả xảy ra.
HQG Defense làm gì: Các yêu cầu tìm cách đọc tệp hệ thống hoặc tệp cấu hình bị chặn. Riêng với WordPress, những tệp nhạy cảm nhất như tệp cấu hình và tệp ghi lỗi được khoá sẵn.
| Lối vào | Kẻ xấu muốn gì | Bạn mất gì |
| Dò quét tự động | Tìm cửa quên khoá | Web chậm, bị nhắm làm mục tiêu |
| Dò mật khẩu | Chiếm quyền quản trị | Toàn bộ website |
| Chèn lệnh vào ô nhập liệu | Lấy dữ liệu khách hàng | Dữ liệu, uy tín, trách nhiệm pháp lý |
| Chèn mã độc vào trang | Lừa khách của bạn | Uy tín, khách hàng |
| Đọc trộm tệp cấu hình | Lấy “chìa khoá két” | Toàn bộ hệ thống |
Điểm chung của cả 5 lối: kẻ xấu đều phải đi qua cửa chính, tức là gửi yêu cầu vào website. Đó chính là chỗ HQG Defense đứng gác: xem từng lượt khách, cho người tốt đi vào, giữ kẻ xấu ở ngoài.
<<< Bài trước: “HQG Defense – Dịch vụ WAF bảo vệ website chuyên nghiệp“
>>> Bài tiếp theo: “Website WordPress: phổ biến nên bị để ý nhiều. Bảo vệ thế nào?”
Nhà cung cấp Máy chủ, thiết bị lưu trữ IBM, Dell, HPE và các linh kiện, phụ kiện; Dịch vụ IT Outsource, cho thuê thiết bị, nâng cấp, bảo trì hệ thống – Giải pháp CNTT toàn diện.
Website: https://hqg.vn/
Fanpage: Facebook | LinkedIn | YouTube | TikTok
Hotline: 0922 999 111 | Email: info@hqg.vn
Trụ sở: 8 Nguyễn Duy, Phường Gia Định, TP. Hồ Chí Minh, Việt Nam.
VPGD Hồ Chí Minh: Lô O, số 10, Đ.15, KDC Miếu Nổi, Phường Gia Định, TP. Hồ Chí Minh.
VPGD Đà Nẵng: 30 Nguyễn Hữu Thọ, Phường Hải Châu, Đà Nẵng.
VPGD Hà Nội: 132 Vũ Phạm Hàm, Phường Yên Hoà, Hà Nội.